
Le DNS traduit un nom de domaine, comme example.com, en adresse. Chaque profil de Potatso a ses propres réglages DNS.
Ouvrir les réglages DNS
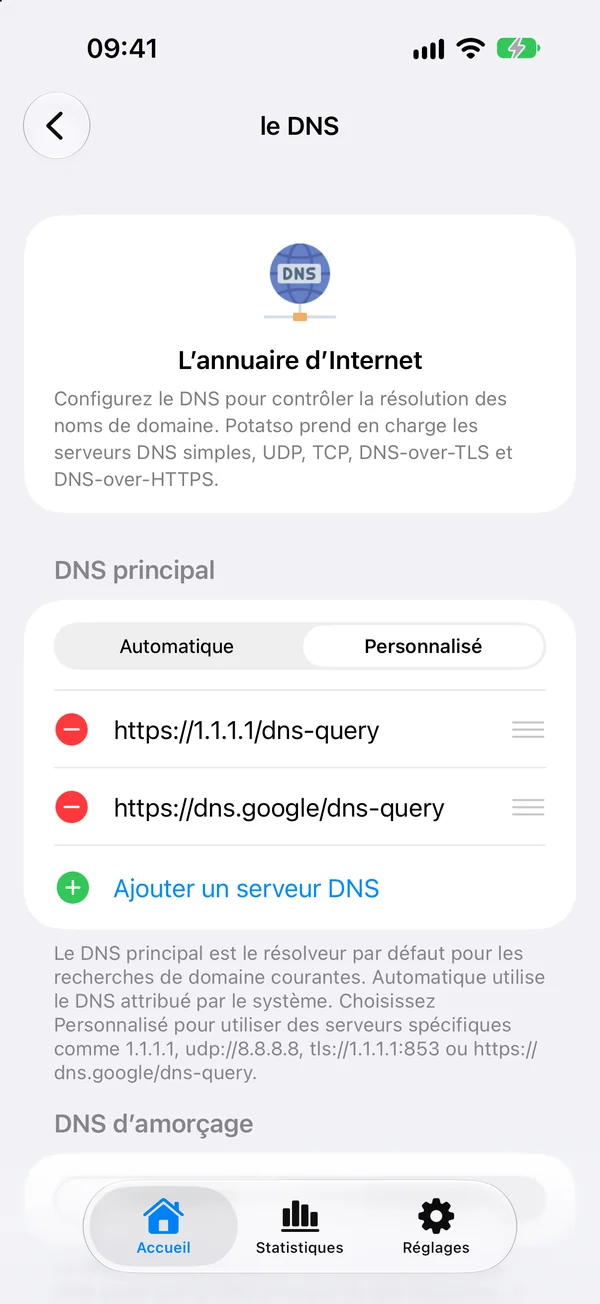
Sur Accueil, touchez Plus de configurations, puis DNS. Les modifications sont enregistrées quand vous quittez la page.
Serveurs DNS
La page DNS comporte jusqu’à quatre sections. Chacune est Automatique ou Personnalisé. Avec Personnalisé, touchez Ajouter un serveur DNS pour ajouter des serveurs, et faites-les glisser pour les réordonner.
| Section | Utilisée pour | Affichée quand |
|---|---|---|
| DNS principal | Les résolutions de domaine habituelles. Automatique utilise les serveurs DNS attribués par votre réseau. | Toujours |
| DNS d’amorçage | Résoudre les noms de vos serveurs DNS principaux, comme dns.google. Utilisez-y des adresses IP. |
Le DNS principal contient un serveur indiqué par son nom |
| DNS des serveurs | Résoudre les noms d’hôte de vos serveurs proxy avant que la connexion proxy soit disponible. | Le profil contient des proxys |
| DNS direct | Les destinations qui peuvent se connecter sans proxy. Automatique conserve le comportement de votre réseau local. | Le profil contient des proxys et des règles |
Utilisez DNS des serveurs quand le DNS principal ne parvient pas à résoudre le domaine de votre serveur, renvoie des résultats pollués, ou quand le domaine du serveur nécessite DNS over HTTPS ou TLS.
Une section Personnalisé sans serveur utilisable repasse en Automatique quand vous quittez la page.
Formats de serveur
| Protocole | Exemple |
|---|---|
| DNS classique (UDP) | 1.1.1.1 ou udp://8.8.8.8 |
| DNS over TCP | tcp://1.1.1.1 |
| DNS over TLS | tls://1.1.1.1:853 |
| DNS over HTTPS | https://dns.google/dns-query |
DNS over QUIC (quic://) n’est pas pris en charge. Quand un serveur est inutilisable, Potatso affiche Ne sera pas utilisé avec le motif en dessous, et l’ignore à l’enregistrement.
Réglages DNS importés
Quand vous importez une configuration Clash ou Mihomo, Potatso remplit ces sections à partir de ses réglages dns :
| Clé Clash | Section Potatso |
|---|---|
nameserver et fallback |
DNS principal |
default-nameserver |
DNS d’amorçage |
proxy-server-nameserver |
DNS des serveurs |
direct-nameserver |
DNS direct |
Les autres réglages dns, comme nameserver-policy, fake-ip-filter et enhanced-mode, ne sont pas importés. Les dns-server et encrypted-dns-server d’un profil Surge sont également importés.
En mode Intelligent, le mode apporte ses propres serveurs DNS pour votre région. Voir Routage intelligent.
Fake-IP
Tant que Potatso est connecté, il répond aux requêtes DNS des apps avec des adresses Fake-IP de la plage 198.18.0.0/15, et résout lui-même l’adresse réelle quand il en a besoin. Ainsi, les règles peuvent s’appliquer au domaine demandé par l’app.
Ce que cela implique pour vous :
- Un outil réseau sur votre appareil, comme une app de ping ou de résolution DNS, affiche une adresse
198.18.x.xpour la plupart des domaines tant que Potatso est connecté. C’est normal, pas une erreur. - Les apps ne reçoivent que des réponses IPv4.
- Pour voir l’adresse réelle d’un domaine, déconnectez d’abord Potatso.