
DNS 會把 example.com 這類網域名稱轉換成位址。Potatso 中的每個設定檔都有自己的 DNS 設定。
打開 DNS 設定
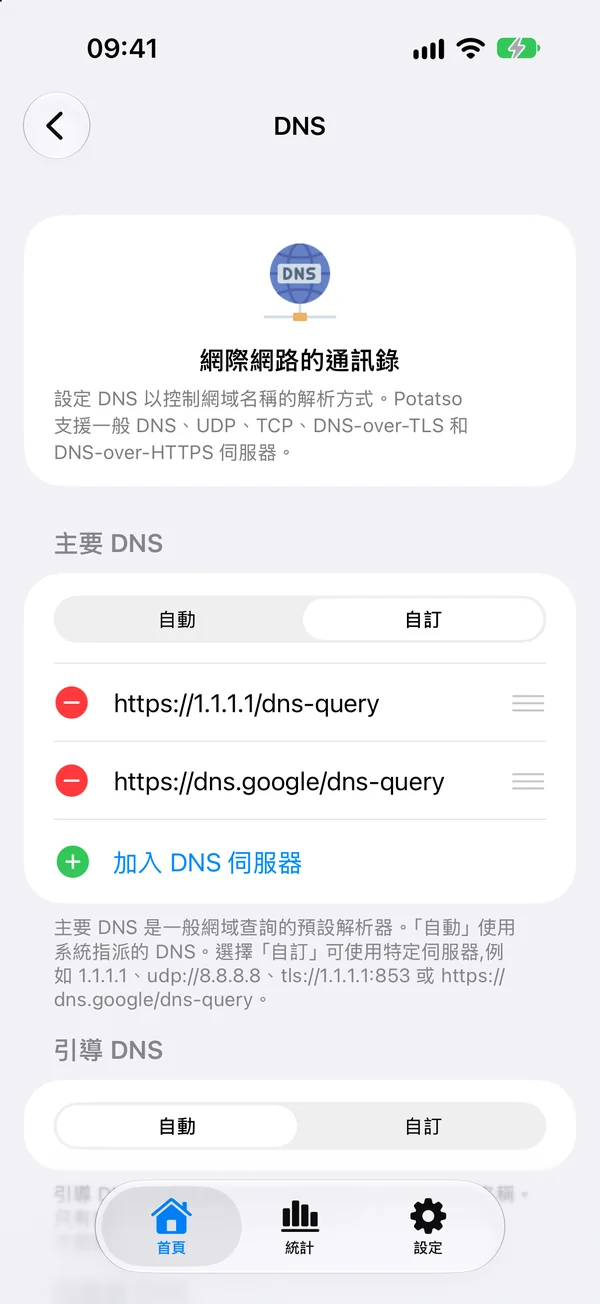
在首頁,點一下更多設定,再點一下 DNS。離開頁面時會儲存變更。
DNS 伺服器
DNS 頁面最多有四個區段。每個區段都是自動或自訂。選擇自訂後,點一下加入 DNS 伺服器即可新增伺服器,並可拖移來調整順序。
| 區段 | 用途 | 顯示時機 |
|---|---|---|
| 主要 DNS | 一般的網域查詢。自動會使用你的網路指派的 DNS 伺服器。 | 一律顯示 |
| 引導 DNS | 查詢主要 DNS 伺服器的名稱,例如 dns.google。這裡請使用 IP 位址。 |
主要 DNS 有以名稱指定的伺服器 |
| 伺服器 DNS | 在代理連線可用之前,查詢你的代理伺服器的主機名稱。 | 設定檔有代理 |
| 直連 DNS | 可不經代理直接連線的目的地。自動會維持你本地網路的行為。 | 設定檔有代理和規則 |
如果主要 DNS 無法解析你的伺服器網域、傳回遭汙染的結果,或伺服器網域需要 DNS over HTTPS 或 TLS,請使用伺服器 DNS。
沒有可用伺服器的自訂區段,在你離開頁面時會恢復為自動。
伺服器格式
| 協定 | 範例 |
|---|---|
| 一般 DNS(UDP) | 1.1.1.1 或 udp://8.8.8.8 |
| DNS over TCP | tcp://1.1.1.1 |
| DNS over TLS | tls://1.1.1.1:853 |
| DNS over HTTPS | https://dns.google/dns-query |
不支援 DNS over QUIC(quic://)。當伺服器無法使用時,Potatso 會顯示將不會使用及其下方的原因,並在儲存時略過該伺服器。
匯入的 DNS 設定
匯入 Clash 或 Mihomo 設定時,Potatso 會依其 dns 設定填入這些區段:
| Clash 鍵 | Potatso 區段 |
|---|---|
nameserver 與 fallback |
主要 DNS |
default-nameserver |
引導 DNS |
proxy-server-nameserver |
伺服器 DNS |
direct-nameserver |
直連 DNS |
其他 dns 設定,例如 nameserver-policy、fake-ip-filter 與 enhanced-mode,不會匯入。Surge 設定檔的 dns-server 與 encrypted-dns-server 也會匯入。
在智慧模式下,智慧路由會帶入適用於你所在地區的 DNS 伺服器。請見智慧路由。
Fake-IP
Potatso 連線期間,會以 198.18.0.0/15 範圍內的 Fake-IP 位址回應 App 的 DNS 查詢,並在需要真實位址時自行查詢。這樣規則就能比對 App 要求的網域。
這對你的意義:
- Potatso 連線期間,裝置上的網路工具(例如 ping 或 DNS 查詢 App)對大多數網域會顯示
198.18.x.x位址。這是正常現象,不是錯誤。 - App 只會收到 IPv4 回應。
- 若要查看網域的真實位址,請先中斷 Potatso 的連線。