
DNS wandelt einen Domainnamen wie example.com in eine Adresse um. Jedes Profil in Potatso hat eigene DNS-Einstellungen.
DNS-Einstellungen öffnen
Tippe auf Home auf Weitere Konfigurationen und dann auf DNS. Änderungen werden gesichert, wenn du die Seite verlässt.
DNS-Server
Die DNS-Seite hat bis zu vier Abschnitte. Jeder ist Automatisch oder Eigene. Tippe bei Eigene auf DNS-Server hinzufügen, um Server hinzuzufügen, und ziehe sie, um die Reihenfolge zu ändern.
| Abschnitt | Verwendet für | Angezeigt, wenn |
|---|---|---|
| Primäres DNS | Normale Domain-Abfragen. Automatisch nutzt die DNS-Server, die dein Netzwerk zuweist. | Immer |
| Bootstrap-DNS | Das Auflösen der Namen deiner primären DNS-Server, etwa dns.google. Verwende hier IP-Adressen. |
Das primäre DNS einen Server per Namen hat |
| Server-DNS | Das Auflösen der Hostnamen deiner Proxy-Server, bevor die Proxy-Verbindung verfügbar ist. | Das Profil Proxys hat |
| Direkt-DNS | Ziele, die ohne Proxy verbunden werden dürfen. Automatisch behält das Verhalten deines lokalen Netzwerks bei. | Das Profil Proxys und Regeln hat |
Nutze Server-DNS, wenn das primäre DNS die Domain deines Servers nicht auflösen kann, verfälschte Ergebnisse liefert oder die Domain des Servers DNS über HTTPS oder TLS braucht.
Ein Abschnitt Eigene ohne verwendbaren Server wird auf Automatisch zurückgesetzt, wenn du die Seite verlässt.
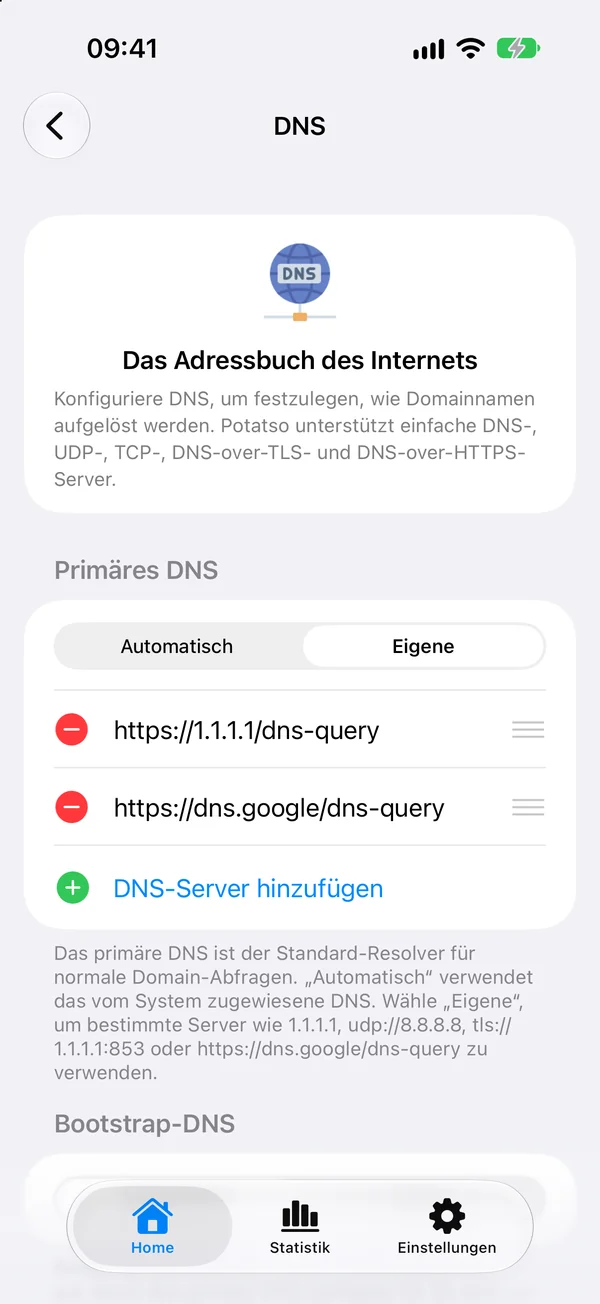
Serverformate
| Protokoll | Beispiel |
|---|---|
| Einfaches DNS (UDP) | 1.1.1.1 oder udp://8.8.8.8 |
| DNS über TCP | tcp://1.1.1.1 |
| DNS über TLS | tls://1.1.1.1:853 |
| DNS über HTTPS | https://dns.google/dns-query |
DNS über QUIC (quic://) wird nicht unterstützt. Kann ein Server nicht verwendet werden, zeigt Potatso Wird nicht verwendet und darunter den Grund und lässt ihn beim Sichern weg.
Importierte DNS-Einstellungen
Wenn du eine Clash- oder Mihomo-Konfiguration importierst, füllt Potatso diese Abschnitte aus ihren dns-Einstellungen:
| Clash-Schlüssel | Abschnitt in Potatso |
|---|---|
nameserver und fallback |
Primäres DNS |
default-nameserver |
Bootstrap-DNS |
proxy-server-nameserver |
Server-DNS |
direct-nameserver |
Direkt-DNS |
Andere dns-Einstellungen, etwa nameserver-policy, fake-ip-filter und enhanced-mode, werden nicht importiert. dns-server und encrypted-dns-server eines Surge-Profils werden ebenfalls importiert.
Im Smart-Modus bringt Smart eigene DNS-Server für deine Region mit. Siehe Smart Routing.
Fake-IP
Bei bestehender Verbindung beantwortet Potatso die DNS-Anfragen von Apps mit Fake-IP-Adressen aus dem Bereich 198.18.0.0/15 und löst die echte Adresse selbst auf, wenn es sie braucht. So können Regeln auf die Domain passen, die die App angefragt hat.
Was das für dich bedeutet:
- Ein Netzwerkwerkzeug auf deinem Gerät, etwa eine Ping- oder DNS-Abfrage-App, zeigt bei bestehender Verbindung für die meisten Domains eine
198.18.x.x-Adresse an. Das ist zu erwarten und kein Fehler. - Apps erhalten nur IPv4-Antworten.
- Um die echte Adresse einer Domain zu sehen, trenne zuerst Potatso.